

深圳网络布线办公室局域网组建VPN隧道搭建
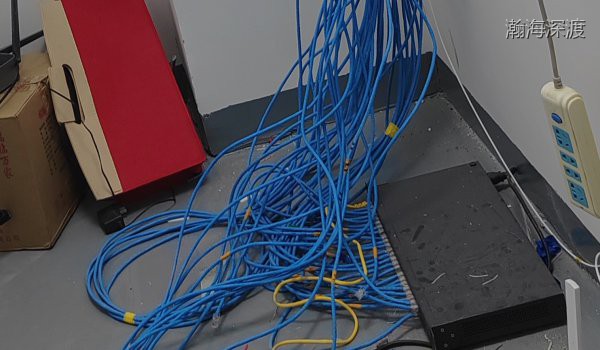
深圳网络布线:办公室局域网组建与VPN隧道搭建技术解析
企业信息化建设中,深圳网络布线是承载监控、门禁、办公数据流转的基础物理层。不少企业在南山、宝安、福田等地的办公室扩容或搬迁时,常遇到局域网卡顿、跨区域访问慢、远程接入不安全等问题,根源往往出在布线架构不合理或网络层设计缺失。本文从物理层布线、局域网组建、VPN隧道搭建三个层面做技术拆解,帮助技术负责人理清选型与实施思路。
一、综合布线:局域网稳定的物理地基
局域网性能的上限,在网线埋入墙体的那一刻就已基本确定。按照GB 50311《综合布线系统工程设计规范》的分层思路,一个标准办公网络应包含信息点、水平子系统、配线间/机柜、主干链路四个层级。信息点即工位面板,水平子系统是从面板到楼层配线间的线缆,主干链路则连接各楼层机柜与机房核心交换机。层级清晰,后期排查故障才能快速定位。
线缆选型上,超五类网线可支持千兆传输,六类网线在较短距离内可支持万兆,一般办公室千兆到桌面已能满足日常办公与视频会议需求。需注意的是,单段水平链路长度通常控制在90米以内,加上跳线整体不超过100米,超过这个距离信号衰减会明显加剧。深圳写字楼楼层面积大、工位密集,布线时更应提前规划配线间位置,避免出现超长链路。
二、局域网组建:从接入到核心的架构逻辑
物理链路打通后,局域网组建的核心是划分网络层次。常见做法是接入层交换机连接工位信息点,汇聚层交换机汇总各楼层流量,核心交换机负责跨网段路由与出口转发。对于百人以内的小型办公室,可采用核心与汇聚合一的两层架构,降低设备成本;中大型园区则建议保留三层架构,便于后续按部门划分VLAN,隔离广播风暴、提升安全性。
VLAN划分是局域网管理的关键手段。将财务、研发、访客等不同属性终端放入独立VLAN,既能限制横向访问,也方便按需配置带宽策略。同时,DHCP服务、DNS解析、IP地址规划应在组网初期一次性规划到位,避免后期地址冲突频繁返工。监控与门禁系统建议单独组网或划分独立VLAN,防止视频大流量挤占办公带宽。
三、VPN隧道搭建:远程接入的安全通道
当企业存在分支机构、居家办公或远程运维需求时,VPN隧道成为连接异地网络的有效方式。其原理是在公网之上建立一条加密通道,让异地终端如同接入本地局域网。常见方案包括IPSec VPN与SSL VPN:前者适合总部与分部之间的固定站点互联,后者适合员工个人终端按需拨入,部署相对灵活。
搭建VPN时,出口路由器或防火墙需具备相应功能,并合理配置隧道加密算法与预共享密钥。带宽方面,VPN加密解密会带来一定性能损耗,出口设备选型应留有余量。此外,远程接入账号应遵循ZUI小权限原则,按岗位分配可访问的网段,避免一次拨入即暴露整个内网。对于有监控远程查看需求的企业,也可通过VPN替代部分端口映射方案,减少暴露面。
四、务实建议:布线、组网、安全协同规划
综合来看,深圳网络布线与局域网组建、VPN隧道搭建并非孤立环节,而是从物理层到网络层再到安全层的递进关系。布线阶段预留冗余信息点与机柜空间,组网阶段做好VLAN与地址规划,安全阶段按需部署VPN与访问策略,三者协同才能支撑企业长期稳定运行。设备选型不必盲目追高,按工位数量、业务类型和预算匹配即可,拿不准的参数以现场勘察结果为准。
深圳市瀚海深渡科技有限公司作为海康威视、大华设备销售与安装服务商,专注深圳网络综合布线、视频监控安装、门禁系统安装及企业IT运维,服务覆盖南山、宝安、福田、罗湖、龙华、龙岗等区域,提供1年售后与24小时内响应。欢迎咨询瀚海深渡获取免费上门勘察与方案设计,让布线、组网与安全一次规划到位。